
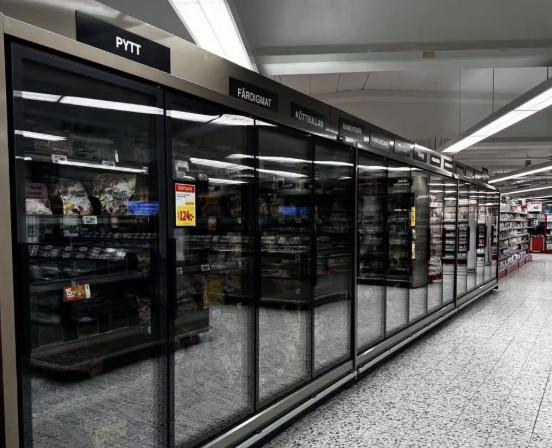
Istraživači za kibernetičku bezbednost zabeležili su pokušaje hakera da pristupe rashladnim sistemima povezanim sa internetom nekoliko dana pre talasa napada na evropske supermarkete. Početkom novembra napadnuti su sistemi u prodavnicama u devet evropskih zemalja i u nekoliko banaka krvi u Francuskoj. Zalihe krvi nisu izgubljene, a počinioci nisu poznati.
U nekim prodavnicama temperature frižidera i zamrzivača porasle su i do 50 stepeni Celzijusa, zbog čega su morale da bace pokvarenu hranu.
Kompanija za kibernetičku bezbednost Lupovis između 20. i 30. oktobra zabeležila je više od 276 pokušaja pristupa komponentama Danfosovih rashladnih kontrolera. Prema tvrdnjama kompanije, pokušaji su dolazili od 91 različitog aktera pretnji, a aktivnost je dostigla vrhunac 26. oktobra.
„Odjednom smo tokom deset dana videli veliki porast aktivnosti. Napadači su pokušavali da koriste fabričke lozinke i iskoriste neke ranjivosti“, rekao je za Juronjuz nekst (Euronews Next) Ksavijer Belekens, izvršni direktor Lupovisa.
Pokušaji su zabeleženi na takozvanim „mednim zamkama“, lažnim sistemima koje istraživači namerno izlažu internetu kako bi pratili hakerske aktivnosti.
„Zamislite provalnike koji se voze vašim susedstvom i traže kuće u koje će provaliti“, opisao je Belekens izviđanje sistema.
For those asking, no hackivisr group has claimed this or any of the other fridge cyber attacks
— CyberKnow (@Cyberknow20) November 2, 2026
Lupovis vidi moguću rusku vezu
Lupovis je pratio i digitalne tragove napada te utvrdio da su korišćene usluge hostinga čiji pružaoci otežavaju gašenje servera i saradnju sa policijom. Neke od tih usluga, rekao je Belekens, ranije su koristile ruske hakerske grupe.
„Sve to ukazuje na protivnika koji nije amater ni usamljeni napadač. Čini se da je operacija dobro isplanirana, a državni akter odgovara tom opisu“, rekao je. Dodao je da se, prateći tragove, čini da bi iza napada mogla da stoji Rusija.
Ni sama kompanija ne može da dokaže da su napadači povezani sa Rusijom. Njen direktor kaže da su senzori zabeležili sličnu aktivnost u Evropi, ali ne i u Južnoj Americi, Africi, Severnoj Americi i Aziji.
Džordž Not, urednik za tehnologiju u časopisu Groser (The Grocer), upozorio je da ne treba donositi čvrste zaključke o odgovornima.
„Još nije jasno ko je stajao iza napada ni šta je njime želeo da postigne. Možda to nikada nećemo saznati. Budući da nije bilo zahteva za otkupninom ni preuzimanja odgovornosti, počinilac je mogao biti državni akter, ali i grupa tinejdžera koja je to uradila iz čiste zabave.“
‼️ Hackers went after the fridges of a Danish food producer overnight, the same night supermarket freezers across Europe were turned up to 50°C.
Its refrigeration supplier caught the attack and stopped it in time, a Danish industry group told broadcaster TV 2.
Denmark’s civil security agency now warns similar attacks can hit the country and tells firms to patch fridge controllers and limit their internet access.
Last month’s attack on hundreds of French supermarkets hijacked controllers made by Danish firm Danfoss.
— International Cyber Digest (@IntCyberDigest) November 2, 2026
Sistemi su bili dostupni preko interneta
Hakeri su, prema Belekensu, mogli da pristupe rashladnim sistemima jer su upravljačke jedinice bile povezane sa internetom. Na nekim sistemima navodno su bili aktivni fabrički podaci za prijavu, na primer korisničko ime „Supervisor“ i lozinka „12345“.
Not kaže da su napadači pronašli stranice za prijavu dostupne na internetu i iskoristili slabe lozinke i ranjivosti za koje su već postojale zakrpe. Za takav napad, prema njegovim rečima, nije bila potrebna napredna tehnologija.
Belekens smatra da bi mnogi sistemi bili bolje zaštićeni da nisu direktno izloženi internetu, već dostupni preko virtuelne privatne mreže (VPN-a).
Rizik se ne odnosi samo na frižidere
Napadi su podstakli zabrinutost zbog drugih uređaja povezanih sa internetom. Slične ranjivosti mogli bi imati sistemi grejanja, ventilacije i klimatizacije, elektronske etikete na policama i roboti za čišćenje.
„Zamrzivač nije poseban. On je samo najvidljiviji primer mnogo šire kategorije“, rekao je Kumar Soka, direktor kompanije Akre sikjuriti (Acre Security).
@BBCWorld All across Europe. Hackers hit supermarket refrigeration systems: 50°C in the freezers, everything trashed. Empty shelves in France, Belgium, Luxembourg, Sweden, Netherlands, Poland, Ireland, Finland and Estonia. France was hit first. A hybrid attack on the food supply chain. https://t.co/MZhqD3zufq
— Mr Röhm (@ErnstRohm21) November 3, 2026
Ista vrsta kontrolera, kaže Soka, može da upravlja vratima, kamerama, alarmima, rasvetom i sistemima grejanja i ventilacije u modernim zgradama. U bolnici ili centru za podatke napad bi mogao da ugasi kameru ili ostavi alarm neaktivnim, a da pritom ne bude očiglednog znaka da nešto nije u redu.
Stručnjaci upozoravaju i da bi veštačka inteligencija mogla da ubrza otkrivanje ranjivosti i razvoj budućih napada. Nema, međutim, naznaka da je korišćena u napadima na evropske rashladne sisteme.
BONUS VIDEO:






Komentari (0)